同一份授权数据,从四个方向问
视图之间不是四套数据,而是同一批授权换个角度排列。另有「临时授权记录」与「批量授权」两个标签页, 分别用来回看临时授权和一次处理一批人、一批门。
按人
左侧是人员列表,可按部门和人员状态筛选,离职、离校与外部人员都有各自的状态。选中一个人,顶部三张卡写着可进入房间数、近 30 天通行次数和授权来源数。同一房间的多条授权合并成一行,折叠时汇总来源、有效期与下发状态;下发状态取这几条里最差的那一条,避免一条成功的来源把另一条失败的盖住。展开后逐条列出来源链路、备注、当前是否生效、生效星期、24 小时时段条和最近一次通行。
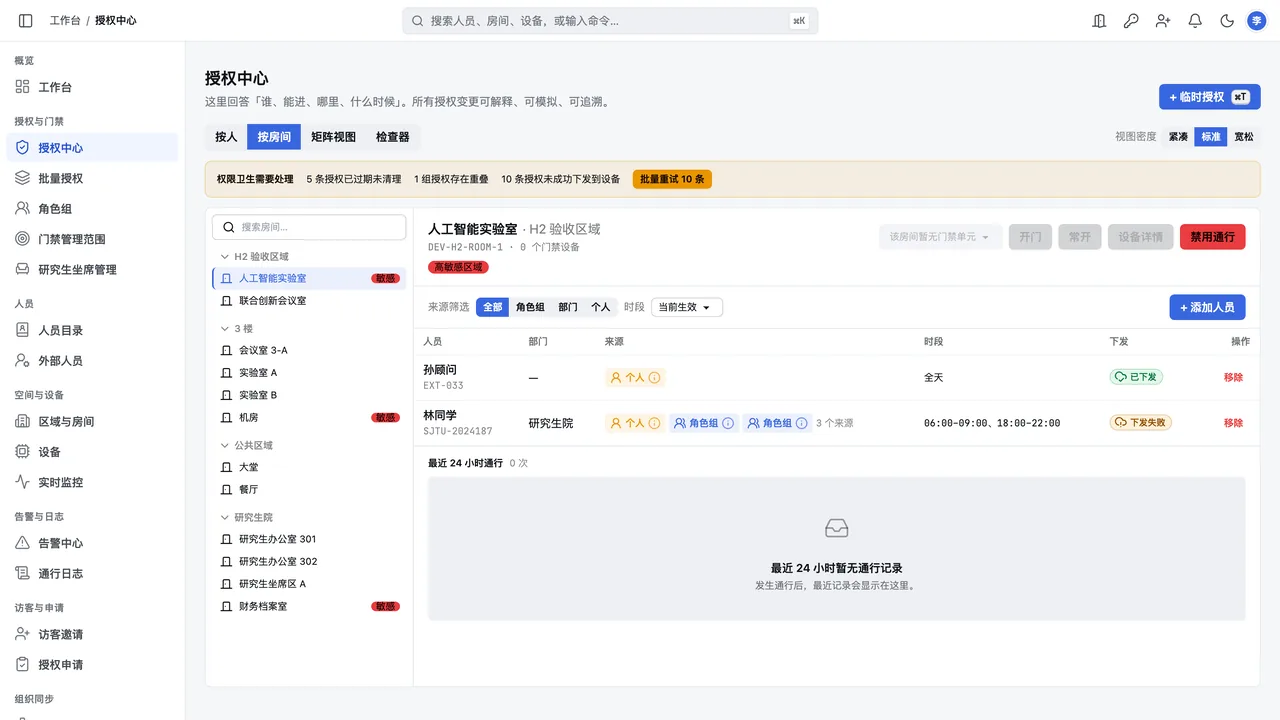
按房间
左侧是区域与房间,右侧是这间房的有权人员表:人员、部门、来源、时段、下发状态,每一行都带来源标签。可以按来源和是否当前生效筛选,底部列出最近 24 小时的通行。在这里移除一个人,只撤销他的个人授权,角色组等其他来源不受影响,确认框里写明了这一点。开门、常开与禁用通行按身份能力开放,没有能力的身份看到的是锁定说明,不是一个点了没反应的按钮。
矩阵
人员 × 房间的网格,可按部门、区域、角色组筛选,表头统计长期与临时授权各有多少格。单击单元格在「无 → 长期 → 临时 → 无」之间切换;右键可以设为长期、设为临时、移除授权,或跳去查看通行记录与授权审计。筛选结果过大时会提示缩小范围,而不是渲染一张卡死浏览器的表。矩阵可以导出 CSV。
检查器
不改任何数据,只回答问题。选人、选房间、选时间点,点「检查」,结果给出能否通行、命中的授权链路,或者不能通行的原因。五种检查模式见下一节。
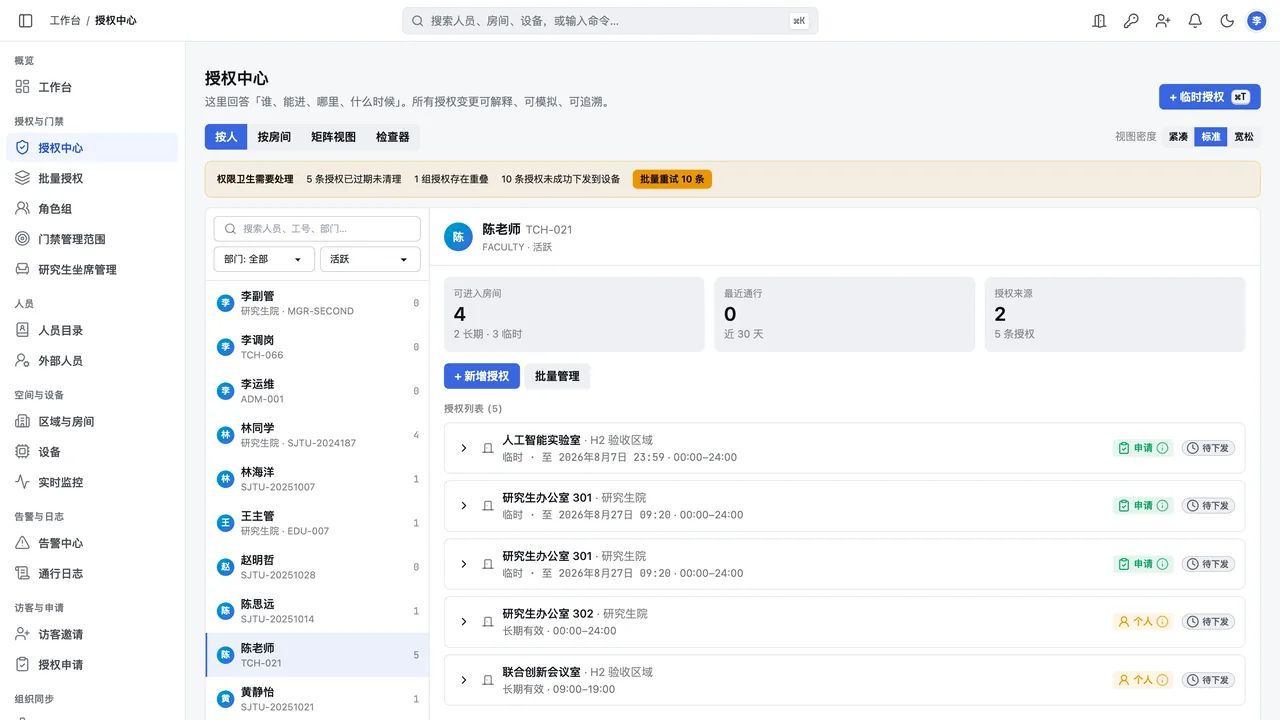
每条授权都写着它从哪来
授权中心里出现的每一条授权都带来源标签,点开标签旁的说明图标可以看到完整的继承路径,例如 「张三 → 部门「研发部」→ 角色组「研发门禁」→ 实验室 A」。来源不同,收回的方式也不同: 哪种来源从哪里收,界面上写清楚,不让人在授权中心里白点。
- 个人授权
- 管理员或管理权限教师直接发给某个人的授权,包括单条、临时和批量授权。这是唯一能在授权条目上直接撤销的来源;临时的个人授权可以一键续期 7 天。
- 角色组
- 标签直接显示角色组的名字。成员可以是具体人员、部门或外部人员分组;来源链路依次写出人员、所在部门、角色组和房间。条目上没有撤销按钮:要收回,去角色组调整成员、房间或例外,或者先「转为个人授权」再单独处理。
- 坐席
- 办公室坐席名单产生的授权。条目上标注「由来源业务维护」,要收回就到办公室坐席管理里把人移出名单,移出只回收坐席这一份。
- 申请
- 授权申请审批通过后逐门建立的授权。它跟着审批流程走,不能在授权中心直接撤销,也不能转为个人授权。
- 访客
- 访客邀请生成的授权,挂在邀请上,不挂在任何正式人员身上。收回的方式是撤销那份访客邀请。
有效期、时段、下发,分开写
「授权已保存」和「设备上已生效」是两件事,界面上分开呈现。 授权中心顶部还有一条权限卫生横幅:已过期未清理的授权、存在重叠的授权组各有多少, 点进去直接定位到对应视图,也可以发起一次整顿。
- 有效期
- 长期有效,或者临时并写明到期时间。是否生效单独标出:待生效、有效、已到期、已撤销。批量管理模式下可以一次选中「仅临时」「即将到期」(7 天内到期)或「仅个人」的授权,批量撤销、调整时段或复制给其他人。
- 可通行时段
- 全天、工作时间(09:00–19:00)或自定义,自定义可以有多个时段区间;生效日分工作日、每天、周末。角色组的策略时段还可以设置例外日,例如假期临时禁止或允许通行。
- 下发状态
- 已下发、待下发、下发失败三种,失败时写出原因并提供「重试下发」。下发状态只对有卡号的人员显示:刷卡依赖控制器里的权限表,没有卡号的人不经过这一步。
- 无门房间
- 房间如果一扇有效的门都没有,授权仍然保留,但条目上会标「该房间无门 · 不产生通行能力」,免得运维把一条有效授权误读成现场能开门。
只想单独处理一个人时
角色组来源的授权可以「转为个人授权」:这一条授权的来源改为个人,此后可以对它单独续期、调整或撤销, 不必为了一个人去改整个角色组。转换会写入操作审计,转换后的授权重新进入待下发。 坐席、申请与访客来源不能转换,界面会提示分别去坐席名单、审批流程或访客邀请里处理。 转换只改这一条授权,不改变此人的角色组成员身份;要从根上收回角色组带来的权限,仍应调整角色组本身。
五种检查,回答五个问题
后台的授权检查与现场扫码开门调用同一段判定逻辑,判定顺序是:有效期 → 下发状态 → 例外日 → 生效星期与时段。 这样做是为了避免后台显示「可通行」、人在现场却刷不开。
A · 单向追溯
为什么 X 能进 Y?输入人和房间,返回能否通行与全部授权链路,每条链路写明来源、时段、有效期,有卡号的人还会显示下发状态。命中的是角色组来源时可以直接「转为个人授权」,是个人来源时可以「撤销此链路」;结果可以复制成一份审计快照。
B · 能力总览
X 能进哪里?列出这个人此刻有效的全部房间,按区域分组,标注时段、长期或临时,以及来源。
C · 反向查询
谁能进 Y?列出这间房此刻有效的全部持有人,按来源分组。管理权限教师只能查自己管理范围内的房间。
D · 模拟检查
如果把他从某个角色组移出会怎样?逐个房间列出移出后是「失去权限」还是「保留」,保留的写出还剩哪些来源。模拟只计算,不改数据。
E · 时空检查
某个时间点能否通行?在单向追溯的基础上指定检查时间,用来回答「周六晚上他能不能进」这类问题。
不能通行时,说清楚卡在哪一步
单向追溯与时空检查判定为「无法通行」时,给出的是一句具体原因,而不是一个红叉。 右侧是检查器会给出的原因类型。
- 授权尚未生效
- 检查时间早于授权的开始时间。
- 授权已过期
- 检查时间晚于授权的结束时间。
- 授权未成功下发到设备
- 只对有卡号的人员判定;下发失败时附上失败原因。
- 命中不可通行例外
- 检查日期落在一条「禁止通行」例外里,原因中写出例外的名字。
- 生效日不符
- 例如「授权仅工作日生效,检查时间为周六 20:00」。单独说星期,避免把周末被挡误读成时段问题。
- 超出可通行时段
- 例如「授权时段为 09:00–19:00,超出检查时间 21:30」。
- 当前没有任何有效授权
- 这个人和这间房之间没有可用的授权。此时给出三条建议:加入对应角色组、新增临时授权、通过部门策略授权。
关于授权中心
- 在授权中心删了一条授权,为什么这个人还能进?
- 一个人对同一间房可能同时有多条授权,例如一条个人授权加一条角色组授权。删掉其中一条,其他来源仍然有效。按人视图把同一房间的全部来源合并在一行里,按房间视图每一行都带来源标签,检查器的单向追溯会列出全部链路,删除前后都可以逐条核对。
- 角色组带来的授权为什么不能直接撤销?
- 角色组的授权由角色组的成员和房间决定。在条目上直接删掉它,等于在下游悄悄否定上游的配置。要收回,应调整角色组的成员、房间或例外;只想单独处理这一个人时,先把这条授权「转为个人授权」。坐席、申请和访客来源同理,分别到坐席名单、审批流程和访客邀请里处理。
- 检查器显示「可以通行」,现场就一定能开门吗?
- 不一定。检查器判定的是授权:有效期、下发状态(有卡号人员)、例外日、生效星期与时段。门禁现场还取决于设备是否在线、通行凭证是否有效、门是否被禁用通行等因素。检查器的结论用来排除授权问题,现场结果要以设备反馈和通行日志为准。
- 管理权限教师在授权中心能看到哪些内容?
- 只能看到并操作自己门禁管理范围内的房间与这些房间上的授权。系统管理员可以看到全部房间。普通教师和学生不进入授权中心,他们在「我的权限」里只读查看本人的授权,并可导出 CSV。