四类身份,四套不同的界面
不是同一套菜单做权限过滤后的残片 —— 每类身份有自己的菜单分组和可用操作。 越权的路径直接跳回工作台,不给 403 白屏。
信息化 / 保卫部门
系统管理员。配置区域与房间、接入控制器、分配门禁管理范围、处理告警与设备异常。远程开门可覆盖全部门;限时常开与禁用通行只有这个角色能操作。
院系教务 / 实验室负责人
管理权限教师。在被分配的门范围内发放和回收授权、做批量授权、维护研究生坐席名单、审批本人负责的门,并可对管辖范围内的门远程开门(每次写入审计)。看不到设备、监控、告警与系统设置。
研究生导师 / 普通教师
查看本人权限与通行记录、发起门禁申请、邀请访客;作为导师时为自己学生的申请背书。
学生
极简自助界面:看我能进哪些门、出示通行码、发起申请、邀请访客(需导师批准)、查本人通行记录。
六件校内每周都会发生的事
研究生进出实验室
教务在坐席管理里把学生加进办公室名单,权限按坐席组配置的授权档位自动生成有效期,不走审批。学生毕业或调换课题组时从名单移出,只回收坐席产生的那部分权限,其他来源不受影响。
跨院系借用会议室
申请人一次勾选多扇门,系统按门的责任人拆成并行子单。会议室的责任人先批,这扇门就先能进;机房那张单还在安全复核里排队也不影响前者。
外聘人员与合作方
外部人员由本系统自己管:必填负责人与有效期。到期前七天进入提醒清单,可批量续期,也可以归档并一次性回收全部授权。
调岗与离校的权限残留
组织同步把离职离校与调岗标出来,人员目录顶上横幅列出仍有权限残留的人和残留天数,一键回收。
高敏感空间
房间打上「高敏感」标签后,申请链路自动追加安全复核子单。复核人来自系统设置里配置的复核人组。
临时来访
教师发起访客邀请,生成通行码与链接并留下发送记录。学生发起的邀请先进入导师的待批准列表,批准后才生成通行码。
它管什么,不管什么
把边界写清楚,比多列几项能力更有用。下面这四条决定了界面上有什么、没有什么。
- 同步来的人员与组织是只读的
- 教职工、学生、校友与组织结构从机构已有的身份数据源只读同步进来(具体对接方式在部署前评估,见「接入与兼容」)。同步来的人不改姓名与组织、不删除、不重置密码 —— 这些入口在界面上根本不存在,避免和源系统打架。统一身份平台覆盖不到的人可以手工录入,两类人在列表里分得清清楚楚。
- 本系统真正管理的是授权
- 授权、审批、管理范围、角色组、访客邀请、区域与房间、设备、日志与告警,这些是本系统自己的数据,完整可管理。
- 外部人员是例外
- 不在统一身份平台里的人(外协、保洁、顾问)由本系统持有,可增删改、可归档、可恢复。
- 管理权不等于开门权
- 给别人发授权的能力,和自己能刷开这扇门的能力是两回事,需要分别授予。这条区分在管理范围页、批量授权页和远程开门弹窗上都写明。
出了事,能查到当时发生了什么
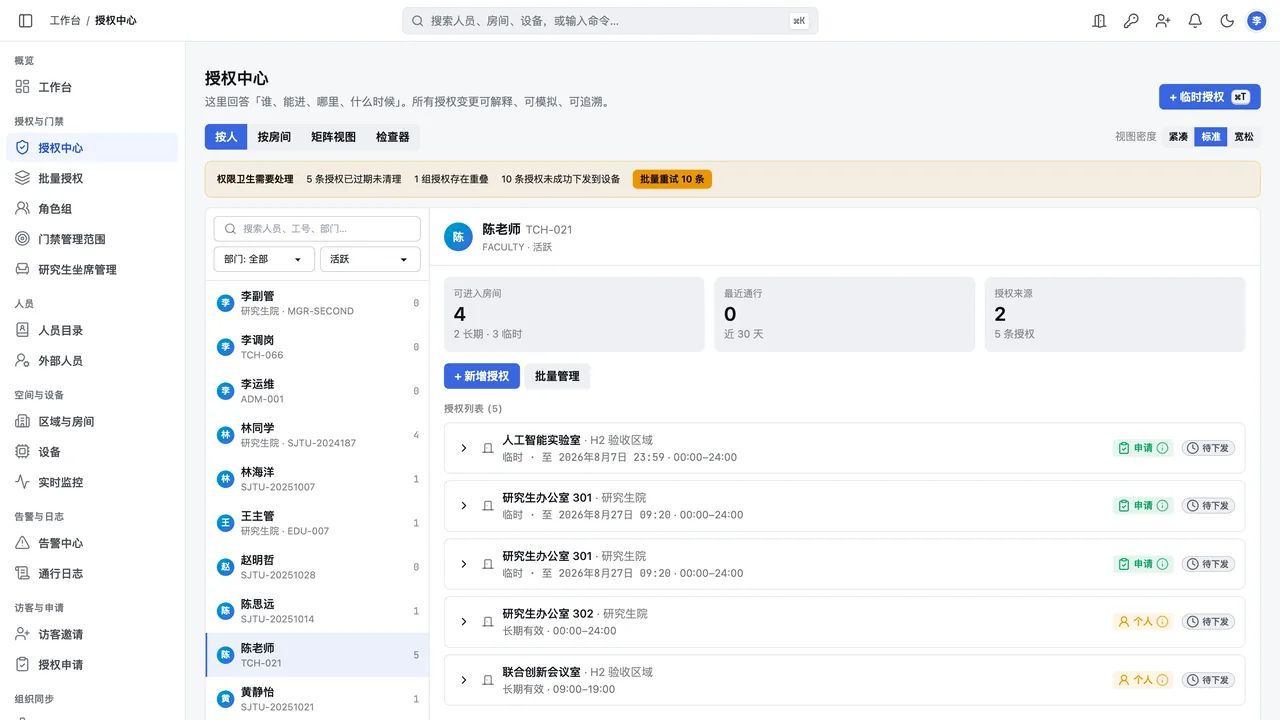
每条授权都记着它从哪来、什么时候生效、有没有成功下发到设备。通行日志里的每一条 记录也能展开成同一条链路:这次刷卡命中的是哪条授权、当时是否在有效时段内。 被拒时给出具体分支,而不是一个红叉。