排查步骤
六步查清并收回
每一步写明在管理工作台的哪个界面、看什么。
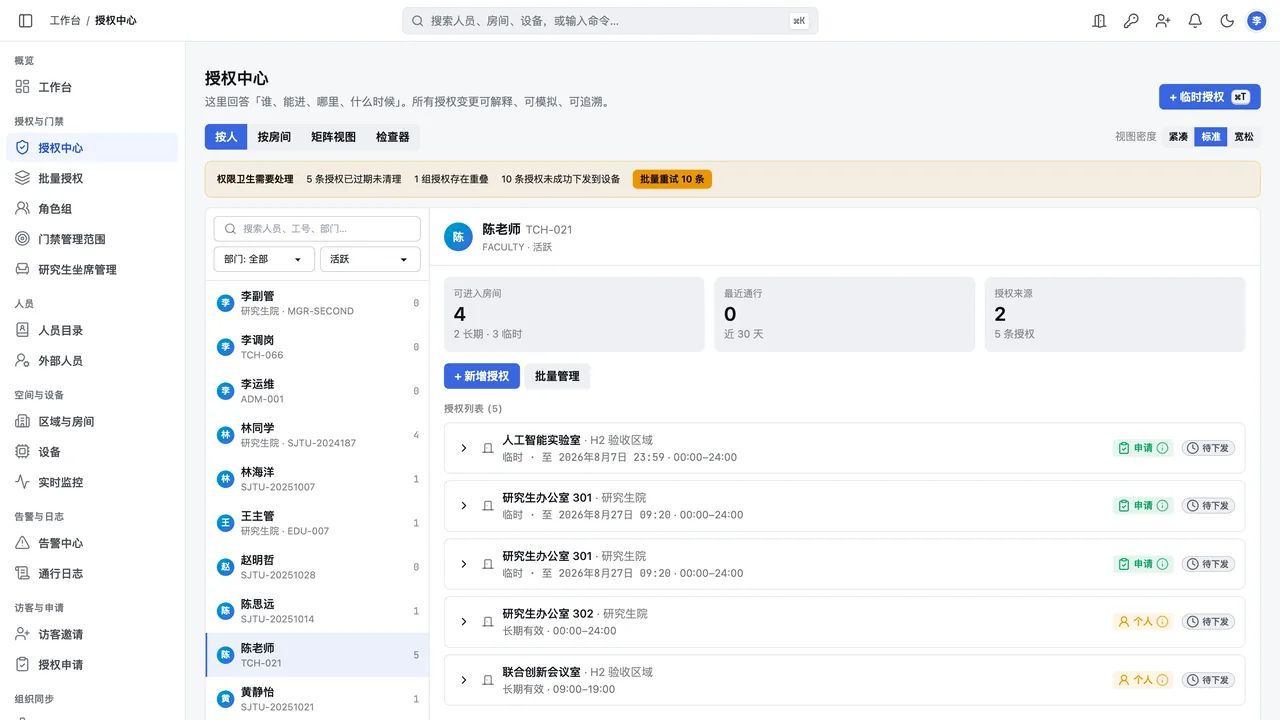
- 01按人列出他的全部授权
- 授权中心 › 按人选中这个人,授权列表按房间分组,同一个房间下面可能有好几条授权。每条都带来源徽章(角色组、部门、个人、坐席、申请、访客),以及有效期、时段和下发状态。你删掉的只是其中一条,先看同一房间下还剩哪几条。
- 02用检查器追溯这一人一门
- 授权中心 › 检查器 › 单向追溯选择人员和房间后点「检查」。结论为「可以通行」时,下面列出全部授权链路:每条链路写明来源、时段与有效期,有卡号的人还会显示下发状态。要一次核对一批人,可以切到「矩阵视图」,同一格里有多个来源的会分别标出。
- 03来源是角色组时,看他是怎么进组的
- 角色组详情 › 成员实际成员列表标出每个人的来源类型:直接人员、部门带入、外部分组、高级规则。把他从直接人员里移除后,如果部门条目或高级规则仍然命中他,他还在组里。部门带入的成员不能在实际成员列表里单独移除,要改的是对应的部门条目或规则。
- 04动手之前先模拟
- 授权中心 › 检查器 › 模拟检查选择人员和要移出的角色组,结果逐个房间列出移除后是「失去权限」还是「保留」,保留的房间会写明还有哪些其他来源。
- 05按来源选择回收方式
- 按人视图 / 角色组详情 / 办公室坐席管理 / 人员目录个人授权直接撤销。角色组带来的授权,可以调整成员条目;只想拿掉这个人的某几扇门,在角色组里给他设置房间例外,选中的房间不再对他开放,其余房间照常继承组级授权;也可以在检查器里先「转为个人授权」再单独处理。坐席来源从坐席名单里移出,只回收坐席生成的那部分。要一次看清并勾选,用人员目录的「批量回收授权」,它按来源分组列出授权,不能回收的来源会标注原因。
- 06处理完再检查一次
- 授权中心 › 检查器重新跑一次单向追溯或时空检查,确认结论变成「无法通行」,并看清剩下的原因。后台检查回答的是系统里的授权状态,现场刷卡的结果仍要以实机验证为准。
适用条件与边界
这几条决定了「删了还能进」
- 删除只影响这一个来源
- 一个人的权限可能来自多处,删掉一条不会连带删掉其他来源。这是设计如此,不是故障,所以回收前要先查清全部来源。
- 授权不从上级空间继承
- 每个受控空间的授权彼此独立。唯一的例外是角色组的楼宇范围:它指向一个目录或空间,子树中有门的房间自动成为组的授权房间,空间树变化时跟着增减。新挂到楼宇下的房间出现「多出来的权限」,先查这一项。
- 人员同步不会自动清空权限
- 离职离校、调岗由统一身份平台同步标出,人员目录顶部会列出仍有权限残留的人,需要人来处理。不能理解为人员一离校,所有权限就自动归零。
- 只读身份只能查,不能改
- 没有授权管理权限的身份在检查器里只能检查和复制审计快照,变更授权要联系房间管理人或系统管理员。
常见问题
回收权限时常被问到的四件事
- 把他从角色组里删了,为什么还能进?
- 他可能还通过部门条目或高级规则留在组里,或者另有个人、坐席、申请等来源。在角色组详情的实际成员里看他的来源类型,在检查器的单向追溯里看全部授权链路。
- 能不能不动整个角色组,只拿掉一个人的某扇门?
- 可以。在角色组里给这个人设置房间例外,选中的房间不再对他开放,他在组内其他房间的授权不受影响。
- 从办公室坐席名单移出后,他的门禁权限全收回了吗?
- 没有全收回。移出只回收坐席管理生成的那部分权限,角色组、个人授权等其他来源不受影响。
- 后台检查显示无法通行,现场就一定刷不开吗?
- 后台的授权检查和现场开门判定用的是同一段逻辑,但门最终开不开还取决于设备和现场接线,需要实机验证。
相关页面
接着看
授权中心
按人、按房间、矩阵与检查器四种视图,每条授权都带来源与下发状态。
申请批了,门为什么还打不开
反过来的问题:授权在,人却进不去时,按环节排查。
术语表
授权来源、角色组、楼宇范围、房间例外等词的准确含义。